پرش به محتوای اصلی

موضوع

هوش سایه

Unsanctioned AI use inside organizations, governance gap

۳۴۱ مقاله منتشر شده

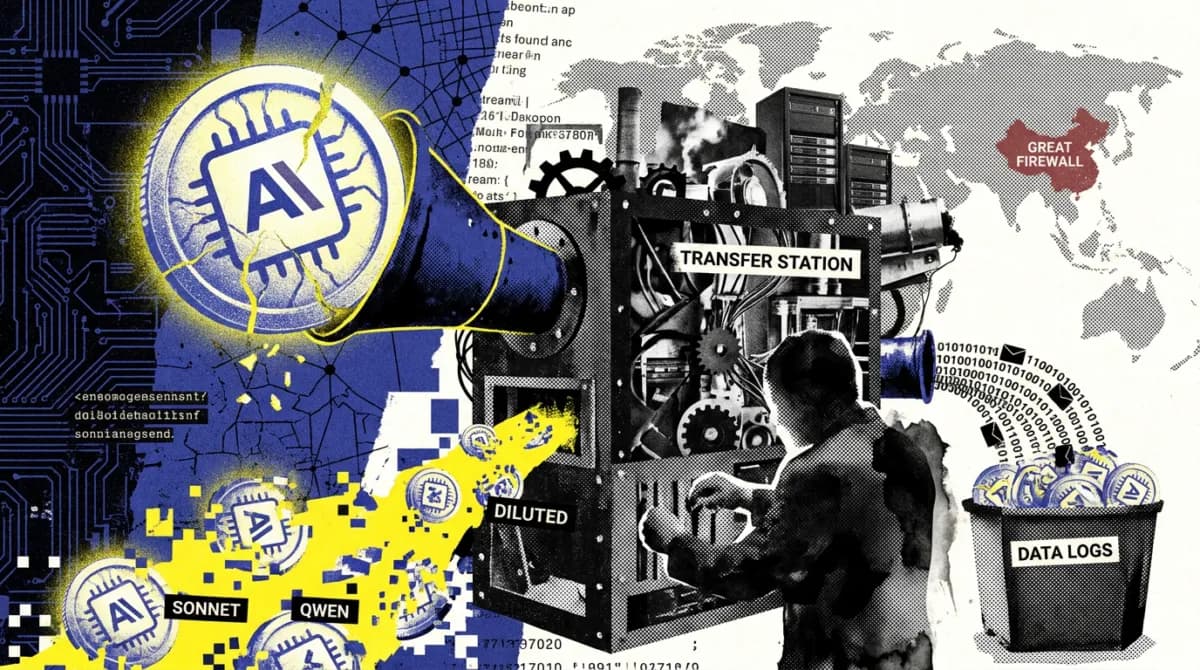
چگونه توکن‌های ارزان‌قیمت چین دسترسی به مدل‌های پیشرو را تسهیل می‌کنند؟

شبکه‌ای پیچیده از «ایستگاه‌های انتقال» در چین با دور زدن محدودیت‌های جغرافیایی Anthropic، دسترسی به API مدل‌های پیشرو را با قیمتی بسیار ارزان عرضه می‌کنند. این بازار سیاه امکان…

۶ دقیقه خواندن۱
زندگی با AI

عامل‌های کدنویس و ظهور توسعه‌دهندگان غیرفنی؛ شکافی جدید در امنیت سازمانی

عامل‌های هوش مصنوعی کدنویسی را برای کارکنان غیرفنی ممکن کرده و گلوگاه‌های سنتی IT را دور می‌زنند. این تغییر، حجم عظیمی از کدهای ناپایدار و آسیب‌پذیر را وارد سیستم‌های عملیاتی…

۱۰ دقیقه خواندن۲
آموزش کاربردی

Bifrost با لایه‌ی حاکمیتی، حفره‌های امنیتی عامل‌های MCP را می‌بندد

پروتکل MCP ادغام ابزارها در هوش مصنوعی را ساده می‌کند اما ریسک‌های امنیتی شدیدی در محیط‌های سازمانی ایجاد می‌کند. Bifrost با ایجاد یک درگاه حاکمیتی، دسترسی به ابزارها را فیلتر…

۸ دقیقه خواندن۳
آموزش کاربردی

گزارش IBM: ۴۳٪ حوادث امنیتی شرکت‌ها با ابزارهای غیرمجاز AI رخ داده است

استفاده کارکنان از ابزارهای تاییدنشده یا «هوش مصنوعی سایه»، اکنون عامل نزدیک به نیمی از رخنه‌های امنیتی سازمان‌هاست. شرکت‌ها برای مقابله با این بحران، از ممنوعیت مطلق به سمت…

۴ دقیقه خواندن۱
آموزش کاربردی

دسترسی پیش‌فرض Gemini به داده‌های Workspace ریسک‌های امنیتی داخلی را افزایش داد

گوگل دسترسی Gemini به تمامی داده‌های سازمانی در Workspace را به‌صورت پیش‌فرض فعال کرده است. اگرچه این داده‌ها برای آموزش مدل استفاده نمی‌شوند، اما احتمال نشت اطلاعات محرمانه بین…

۵ دقیقه خواندن۲

پارامتر مخفی Copilot راه را برای سرقت داده‌های سازمانی باز کرد

پژوهشگران امنیتی یک پارامتر مستندنشده به نام autorun در مایکروسافت کوپایلوت کشف کردند که اجازه می‌دهد مهاجمان بدون اجازه کاربر، دستورات مخرب را اجرا کنند. این حفره می‌تواند منجر…

۲ دقیقه خواندن۱

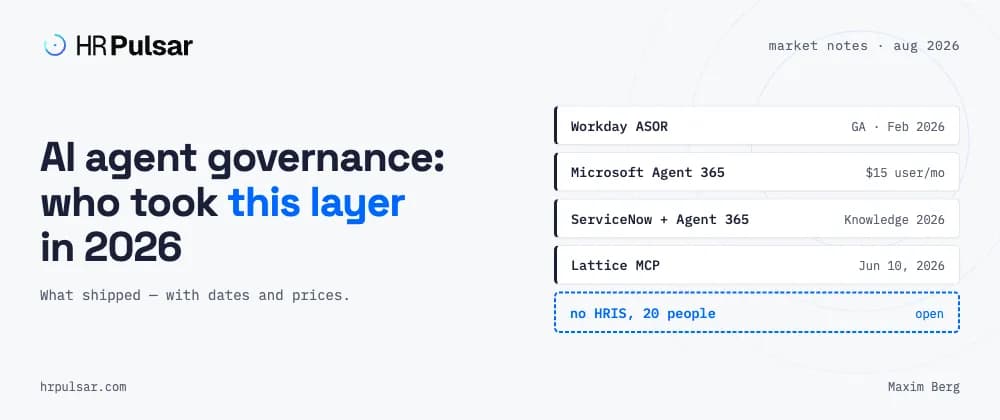
مدیریت عامل‌های هوش مصنوعی؛ از ابزار نرم‌افزاری به نیروی کار رسمی

پلتفرم‌های مایکروسافت و ورک‌دی ابزارهایی برای ردیابی مالکیت، هزینه و هویت عامل‌های هوش مصنوعی در سازمان‌ها عرضه کردند. با این حال، شکاف مدیریتی بزرگی برای تیم‌های کوچک و…

۴ دقیقه خواندن
آموزش کاربردی

۳ راهکار امنیتی برای جلوگیری از نشت داده‌ها در دستیاران جلسه AI

ابزارهای تبدیل گفتار به متن مانند Otter.ai گفتگوهای محرمانه را به سوابق دیجیتال دائمی و قابل جست‌وجو تبدیل می‌کنند. سازمان‌ها برای جلوگیری از تبدیل این ابزارها به تهدیدات امنیتی،…

۴ دقیقه خواندن۲
آموزش کاربردی

دسترسی پیش‌فرض Gemini به داده‌های سازمانی گوگل؛ ریسک حریم خصوصی در محیط کار

گوگل دسترسی پیش‌فرض Gemini به داده‌های Gmail، Docs و Drive را برای کاربران Workspace فعال کرد. اگرچه گوگل ادعا می‌کند این داده‌ها برای آموزش مدل استفاده نمی‌شوند، اما این اقدام…

۵ دقیقه خواندن۳