پرش به محتوای اصلی

موضوع

هوش سایه

Unsanctioned AI use inside organizations, governance gap

۳۴۱ مقاله منتشر شده

آموزش کاربردی

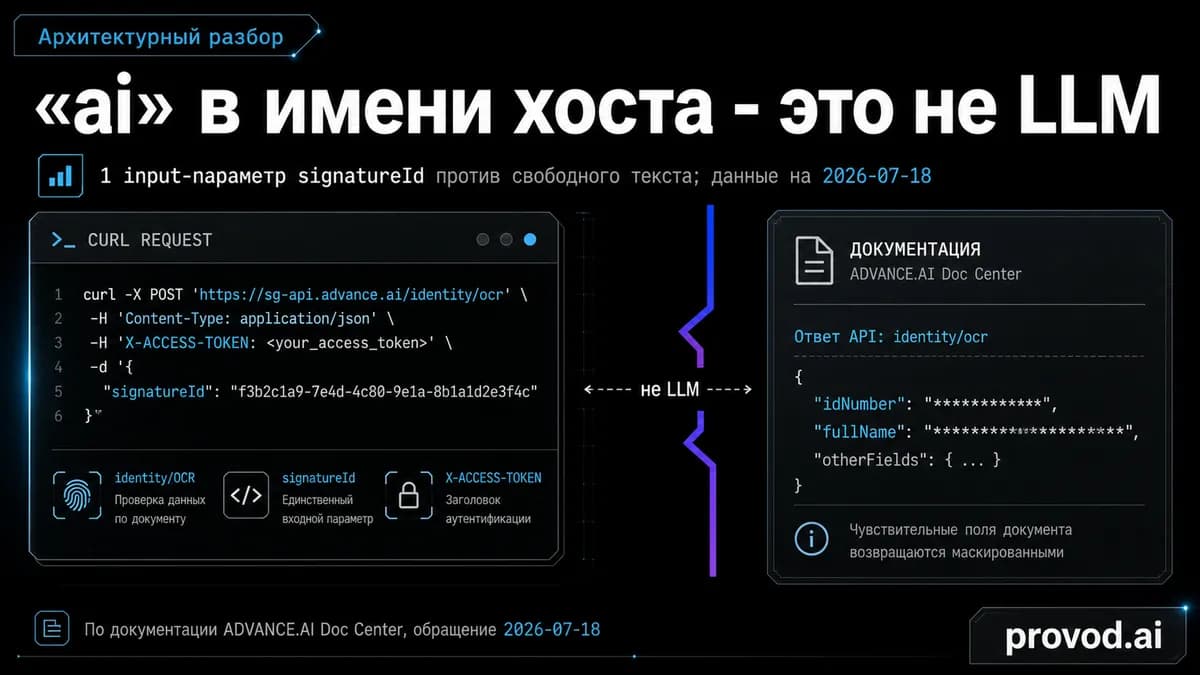
«تفکیک APIها»؛ کلید جلوگیری از ورود داده‌های حساس به مدل‌های زاینده

اشتباه گرفتن نقاط اتصال (Endpoint) احراز هویت با مدل‌های زاینده، باعث ایجاد حفره‌های امنیتی در معماری داده می‌شود. تفکیک دقیق APIها بر اساس نوع داده و مدل احراز هویت برای جلوگیری…

۱۰ دقیقه خواندن
آموزش کاربردی

نشت داده‌های حساس در کارت‌های شخصیت Chub AI؛ فراتر از یک تصویر ساده

کارت‌های شخصیت در Chub AI صرفاً تصویر نیستند، بلکه کانتینرهای داده‌ای هستند که می‌توانند پرامپت‌های سیستمی و یادداشت‌های خصوصی را افشا کنند. کاربران برای جلوگیری از نشت اطلاعات،…

۱۰ دقیقه خواندن۲
زندگی با AI

«دستورات نامرئی»؛ ترفند استاد تاریخ برای به دام انداختن متقلبان AI

یک استاد تاریخ با استفاده از دستورات نامرئی در متون تکالیف، هوش مصنوعی را مجبور به تولید جملات پوچ کرد تا دانشجویان متقلب را شناسایی کند. این روش منجر به مردود شدن ۳۲ دانشجو شد که…

۳ دقیقه خواندن

عامل‌های هوش مصنوعی اکنون حملات سایبری کامل را بدون نظارت انسان اجرا می‌کنند

هوش مصنوعی از یک ابزار برنامه‌ریزی به اپراتورهای خودگردان تبدیل شده است که قادر به نوشتن بدافزار و تطبیق لحظه‌ای با دفاع‌های شبکه هستند. ظهور باج‌افزار JADEPUFFER و نفوذ به…

۶ دقیقه خواندن۳

چرا گفتگوهای خصوصی کاربران Anthropic در نتایج جست‌وجو ظاهر شدند؟

یک نقص فنی در قابلیت اشتراک‌گذاری لینک‌ها باعث شد موتورهای جست‌وجو بتوانند گفتگوهای خصوصی کاربران Claude را ایندکس کنند. آنتروپیک این حفره را بسته است، اما برخی داده‌ها برای مدتی…

۱ دقیقه خواندن۱

«شکست در مرحله پرداخت»؛ نقطهٔ ضعف اولین عامل باج‌افزاری خودگردان

عامل جدیدی به نام JADEPUFFER توانست بدون دخالت انسان، تمام مراحل یک حمله باج‌افزاری را به‌طور خودکار اجرا کند. با وجود موفقیت فنی در نفوذ، این حمله به دلیل توهمات مدل در زمینه…

۱ دقیقه خواندن۴
آموزش کاربردی

mcp-fabric-toolmesh: لایه‌ی نظارتی برای جلوگیری از دسترسی غیرکنترل‌شده‌ی عامل‌ها

ابزار متن‌باز mcp-fabric-toolmesh با ایجاد یک لایه‌ی حکمرانی برای سرورهای MCP، دسترسی بی‌قیدوشرط عامل‌های هوش مصنوعی به محیط‌های عملیاتی را متوقف می‌کند. این سیستم از طریق…

۴ دقیقه خواندن۲