چطور Contextia مانع ارسال دادههای حساس به مدلهای زبانی میشود؟
ابزار امنیتی جدید Contextia با شناسایی و سانسور آنی کلیدهای API و اسرار حساس در محیط محلی، مانع ارسال آنها به چتباتهای هوش مصنوعی میشود. برخلاف اسکنرهای مخزن، این ابزار کاملاً…
موضوع
Unsanctioned AI use inside organizations, governance gap
۲۹۴ مقاله منتشر شده

ابزار امنیتی جدید Contextia با شناسایی و سانسور آنی کلیدهای API و اسرار حساس در محیط محلی، مانع ارسال آنها به چتباتهای هوش مصنوعی میشود. برخلاف اسکنرهای مخزن، این ابزار کاملاً…

گزارشهای استاندارد OpenTelemetry تنها اجرای ابزار را ثبت میکنند و قادر به تشخیص عدم مجوز (Authorization) نیستند. ابزار جدید authz_gate.py نشان میدهد بسیاری از اقدامات غیرمجاز…

یک معمار ارشد در شرکت NexPay با بهرهگیری از پروتکلهای مالی و امنیتی، مانع از خرید یک پلتفرم تست خودکار شد. او با افشای هزینههای پنهان و نقصهای انطباقی، باعث شکست دمو و لغو…

پژوهشگران امنیتی آسیبی را در Claude Code یافتند که باعث میشود این ابزار، کدهای مخرب را بدون تأیید کاربر اجرا کند. این حفره امنیتی از طریق تزریق غیرمستقیم پرامپت، دسترسی کامل به…

پروفسور روبرتو سرانو در یکی از دشوارترین دورههای اقتصاد ریاضی دانشگاه براون، تقلب گسترده با استفاده از مدلهای زبانی را شناسایی کرد. این حادثه که منجر به سقوط نمرات از ۹۶ به ۴۸…

کپی کردن کدهای محرمانه در ابزارهای عمومی هوش مصنوعی منجر به از دست رفتن مالکیت معنوی و نقض قراردادهای قانونی میشود. سازمانها برای امنیت دادهها باید از APIهای سازمانی یا مدلهای…

ویرایشگرهای کد مبتنی بر هوش مصنوعی با تکرار الگوهای ناامن موجود در آموزشها، کلیدهای حساس API را مستقیماً در سورسکد قرار میدهند. این نقص سیستمی باعث میشود اسرار نرمافزاری در…

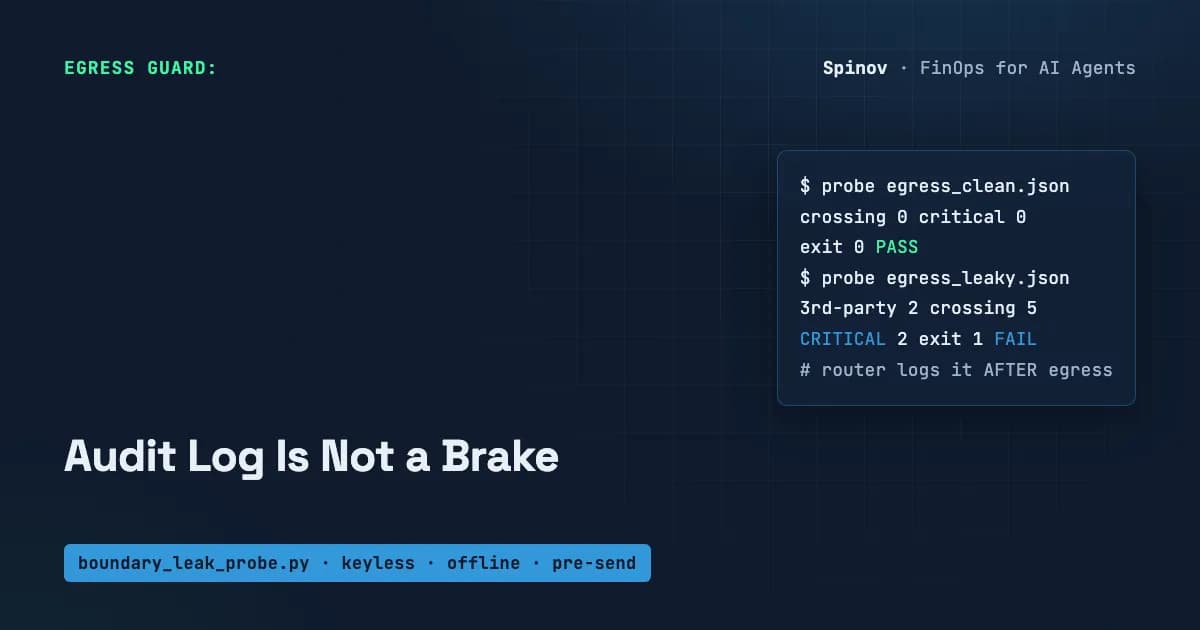
روترهای شخص ثالث و پروکسیهای MCP اطلاعات حساس را بهصورت متن ساده ثبت میکنند. ابزار جدید Boundary Leak ثابت میکند تکیه بر لاگهای امنیتی برای جلوگیری از سرقت کلیدها یک اشتباه…

جلوگیری از تقلب با هوش مصنوعی در امتحانات آنلاین نیازمند تغییر رویکرد از «پایش مداوم» به «طراحی هوشمندانه» است. اولویت دادن به تحلیلهای گامبهگام بهجای پاسخهای نهایی، موثرترین…

مانیتورینگ مستقیم انجمنهای زیرزمینی نشان میدهد هوش مصنوعی در حال حذف موانع ورود برای مجرمان سایبری است. این روند منجر به موجی از حملات توسط مهاجمان کممهارت اما با ابزارهای…

تجزیه و تحلیل ۱۲۰۰ پیکربندی پروتکل زمینه مدل (MCP) نشان میدهد که تمامی آنها دارای آسیبپذیری هستند. بیش از ۲۰٪ این موارد شامل مخاطرات بحرانی مانند دسترسی نامحدود به شل (Shell) و…

پلتفرم Weavz با جایگزینی دسترسیهای نامحدود با توکنهای محدودشده و گیتهای تأیید انسانی، لایهای از حاکمیت بر عاملهای هوش مصنوعی ایجاد کرده است. این سامانه امکان تعامل عاملها با…