پرش به محتوای اصلی

موضوع

تأیید صوری

۷۹ مقاله منتشر شده

توسعه زبان‌های برنامه‌نویسی در عصر هوش مصنوعی

جایگزینی LSP با پایگاه‌داده‌های برنامه‌ای؛ ضرورت تغییر معماری ابزارها برای

خوزه والیم، خالق Elixir، استدلال می‌کند که با افزایش کدنویسی توسط عامل‌های هوش مصنوعی، تمرکز زبان‌های برنامه‌نویسی باید از ارگونومی انسانی به تضمین‌های زمان اجرا و پایگاه‌داده‌های…

۹ دقیقه خواندن
بازبینی قرارداد هوشمند با هوش مصنوعی در سال ۲۰۲۶
آموزش کاربردی

عامل‌های تخصصی AI چگونه شناسایی حفره‌های امنیتی DeFi را خودکار می‌کنند؟

ممیزی قراردادهای هوشمند از بررسی ساده‌ی نحو به شبیه‌سازی عامل‌محورِ حملات پیچیده تغییر مسیر داده است. توسعه‌دهندگان اکنون برای شناسایی آسیب‌پذیری‌های بحرانی DeFi پیش از بررسی…

۲ دقیقه خواندن۲
روش جدیدی برای شکستن RSA سریع‌تر از هر روش پیشین کشف شد
اخبار کوتاه روزانه

«آسیب‌پذیری در امضاهای کور»؛ تهدیدی جدید برای Privacy Pass

پژوهشگران راهی برای جعل سریع‌تر امضاهای RSA پیدا کرده‌اند. این آسیب‌پذیری سیستم‌های مدرن را مستقیماً هدف قرار نمی‌دهد، اما پروتکل‌های حریم‌خصوصی مانند Privacy Pass را در معرض خطر…

۲ دقیقه خواندن۲
بازبینی قرارداد هوشمند با هوش مصنوعی در ۲۰۲۶: راهنمای عملی برای توسعه‌دهندگان و سازمان‌ها
آموزش کاربردی

تأیید خودکار قراردادهای هوشمند جایگزین بازبینی دستی کدها شد

امنیت قراردادهای هوشمند تا سال ۲۰۲۶ از بازبینی خط‌به‌خط انسانی به تأیید خودکار با کمک هوش مصنوعی تغییر یافته است. توسعه‌دهندگان اکنون مدل‌های زبانی تنظیم‌شده را برای شناسایی…

۲ دقیقه خواندن۱
حافظه پایدار سمت سرور گوگل برای محاسبات هوش مصنوعی خصوصی
اخبار کوتاه روزانه

گوگل: حافظه دائمی AI با کلیدهای محلی بدون دسترسی به داده‌ها

گوگل قابلیت حافظه دائمی و رمزنگاری‌شده را به پلتفرم Private AI Compute اضافه کرد. با نگه داشتن کلیدهای رمزگشایی در دستگاه کاربر، دستیارهای هوش مصنوعی بدون دسترسی گوگل به داده‌ها،…

۵ دقیقه خواندن
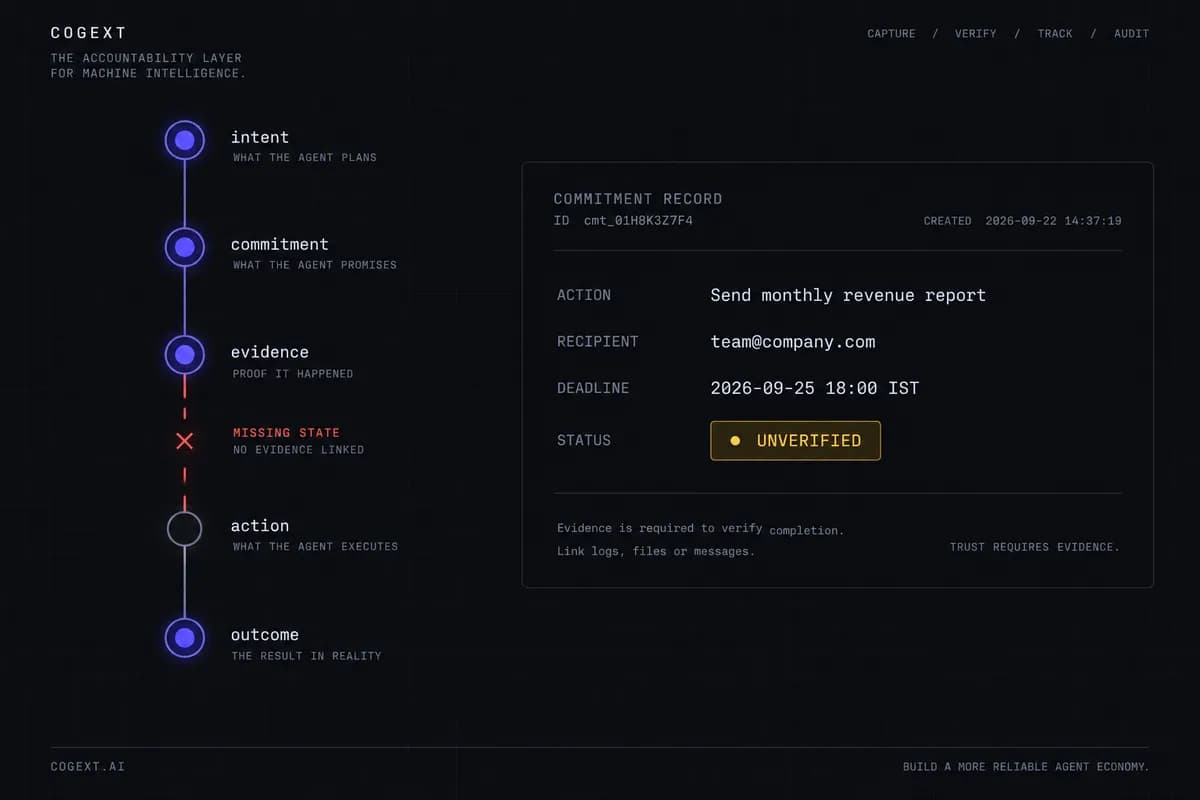
هنگامی که هوش مصنوعی عمل می‌کند، چه کسی به یاد می‌آورد چه اتفاقی افتاد؟ لایه عملیاتی گمشده برای عامل‌های خودکار

«پایان دروغ‌های عامل‌های خودکار»؛ رویکرد جدید COGEXT در انتقال وضعیت

زیرساخت جدیدی به نام COGEXT با اجباری کردن انتقال وضعیت بر اساس شواهد، مانع از ادعاهای دروغین عامل‌های خودکار دربارهٔ تکمیل وظایف می‌شود. این لایه با تبدیل تعهدات به داده‌های قابل…

۹ دقیقه خواندن
نمودار: مدل‌سازی ریاضی ناخوانایی زبانی در امنیت مدل‌های زبانی بزرگ

شکاف میان محاسبات و بیان؛ چرا نظارت زبانی بر مدل‌های زبانی بزرگ ناکارآمد است؟

یک مقاله فنی جدید مفهوم «ناخوانایی زبانی» را تعریف می‌کند؛ شکافی که نشان می‌دهد مدل‌های زبانی می‌توانند در لایه محاسباتی کاری کنند و در لایه بیان، چیز دیگری بگویند. این یافته ثابت…

۱ دقیقه خواندن
هر دروازه‌ای رد شد. شماره همچنان اشتباه بود.

توهم تیک سبز؛ چرا سیستم‌های اعتبارسنجی خودکار هوش مصنوعی شکست می‌خورند؟

بررسی یک مورد شکست عملی نشان می‌دهد که ابزارهای اعتبارسنجی هوش مصنوعی اغلب به جای حقیقت، تنها «سازگاری» داده‌ها را می‌سنجند. این وضعیت باعث می‌شود اطلاعات غلط اما یکدست، با…

۸ دقیقه خواندن
بازارهای عامل هوشمند به تحویل قابل تأیید نیاز دارند، نه فهرست‌های بیشتر
آموزش کاربردی

قراردادهای ماشین‌خوان در برابر توصیفات انسانی در بازار عامل‌های هوش مصنوعی

بازارهای فعلی هوش مصنوعی برای مرور انسانی طراحی شده‌اند، اما تجارت بین عامل‌ها نیازمند قراردادهای سخت‌گیرانه و ماشین‌خوان است. انتقال از توصیفات مبهم به فهرست‌های خدماتی با مرزهای…

۴ دقیقه خواندن۱
بررسی‌شده در مارس، سند آوریل نیست: ۴ درس طراحی برای بسته‌های اعتماد بین عامل‌ها
آموزش کاربردی

پروتکل Trust Card حفره‌های امنیتی انتقال حافظه بین عامل‌های AI را بست

چارچوب جدید «کارت‌های اعتماد» با تثبیت ساعت ارزیابی و تست‌های خصمانه، از حملات بازپخش و مسموم‌سازی ابزار در سامانه‌های چندعاملی جلوگیری می‌کند. این رویکرد اجازه می‌دهد حالت‌های…

۵ دقیقه خواندن۱