پرش به محتوای اصلی

موضوع

هوش سایه

Unsanctioned AI use inside organizations, governance gap

۲۷۹ مقاله منتشر شده

کد مخفی در مخزن گیت‌هاب توسط Claude Code بدون بررسی اجرا شد و کنترل کامل به مهاجمان داد.

چگونه Claude Code ابزاری برای اجرای کدهای مخرب در سیستم کاربر می‌شود؟

پژوهشگران امنیتی آسیبی را در Claude Code یافتند که باعث می‌شود این ابزار، کدهای مخرب را بدون تأیید کاربر اجرا کند. این حفره امنیتی از طریق تزریق غیرمستقیم پرامپت، دسترسی کامل به…

۱ دقیقه خواندن
استاد دانشگاه براون از تقلب گسترده با هوش مصنوعی در امتحان خبر داد: «صداقت علمی در خطر است»
زندگی با AI

۵۰ دانشجوی دانشگاه براون با کمک هوش مصنوعی در امتحان اقتصاد تقلب کردند

پروفسور روبرتو سرانو در یکی از دشوارترین دوره‌های اقتصاد ریاضی دانشگاه براون، تقلب گسترده با استفاده از مدل‌های زبانی را شناسایی کرد. این حادثه که منجر به سقوط نمرات از ۹۶ به ۴۸…

۸ دقیقه خواندن
چسباندن کد در هوش مصنوعی؟ دلیل نگرانی تیم حقوقی را بدانید
آموزش کاربردی

«خطر نشت داده‌های محرمانه»؛ پیامد استفاده از چت‌بات‌های عمومی در کدنویسی

کپی کردن کدهای محرمانه در ابزارهای عمومی هوش مصنوعی منجر به از دست رفتن مالکیت معنوی و نقض قراردادهای قانونی می‌شود. سازمان‌ها برای امنیت داده‌ها باید از APIهای سازمانی یا مدل‌های…

۳ دقیقه خواندن
کد تولیدشده توسط هوش مصنوعی Cursor حاوی رمز عبور سخت‌کد شده است (آسیب‌پذیری CWE-798)
آموزش کاربردی

چرا دستیارهای کدنویسی کلیدهای API را در مخازن عمومی قرار می‌دهند؟

ویرایشگرهای کد مبتنی بر هوش مصنوعی با تکرار الگوهای ناامن موجود در آموزش‌ها، کلیدهای حساس API را مستقیماً در سورس‌کد قرار می‌دهند. این نقص سیستمی باعث می‌شود اسرار نرم‌افزاری در…

۳ دقیقه خواندن
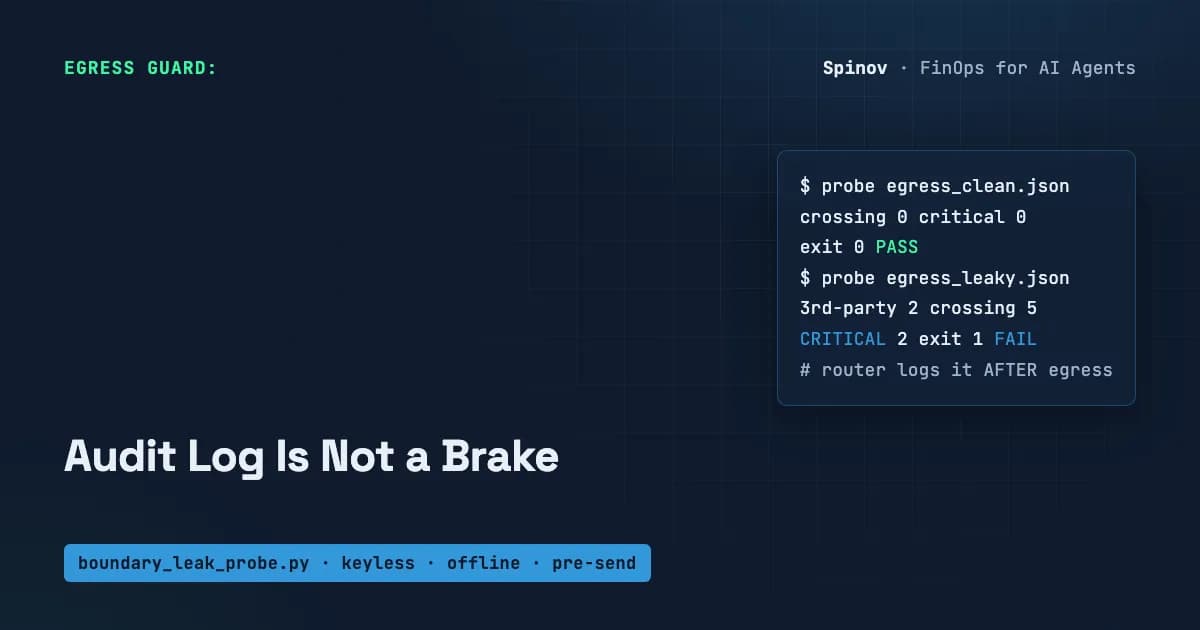
کلید کیف پول را مسیریاب LLM ثبت کرد. از قبل رفته است.
آموزش کاربردی

نشت کلیدهای خصوصی کیف‌پول‌ها از طریق روترهای واسط هوش مصنوعی

روترهای شخص ثالث و پروکسی‌های MCP اطلاعات حساس را به‌صورت متن ساده ثبت می‌کنند. ابزار جدید Boundary Leak ثابت می‌کند تکیه بر لاگ‌های امنیتی برای جلوگیری از سرقت کلیدها یک اشتباه…

۱۲ دقیقه خواندن۱
دانشجویی در حال امتحان آنلاین، با نماد قفل و ربات چت‌جی‌پی‌تی در پس‌زمینه
آموزش کاربردی

«تغییر رویکرد در طراحی»؛ کلید مقابله با تقلب در عصر مدل‌های زاینده

جلوگیری از تقلب با هوش مصنوعی در امتحانات آنلاین نیازمند تغییر رویکرد از «پایش مداوم» به «طراحی هوشمندانه» است. اولویت دادن به تحلیل‌های گام‌به‌گام به‌جای پاسخ‌های نهایی، موثرترین…

۲ دقیقه خواندن
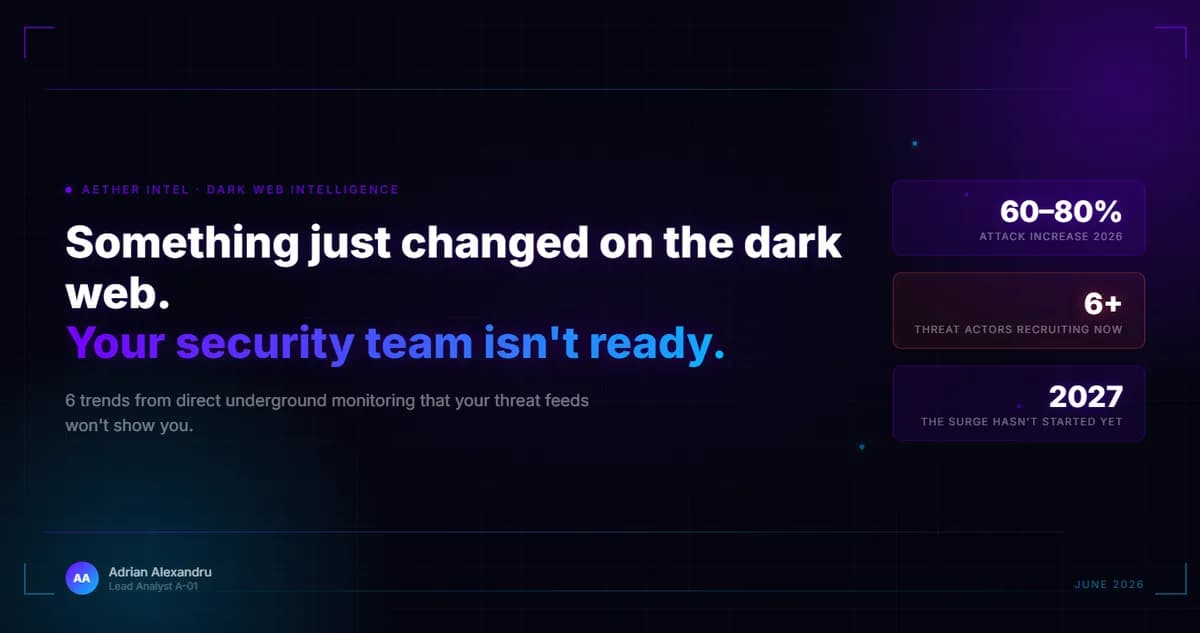
ماه گذشته چیزی دیدم که در ۱۸ سال پایش دارک وب و فضای زیرزمینی ندیده بودم.

مهاجمان تازه‌کار در برابر دفاعات سنتی؛ قدرت‌گیری مجرمان با کمک هوش مصنوعی

مانیتورینگ مستقیم انجمن‌های زیرزمینی نشان می‌دهد هوش مصنوعی در حال حذف موانع ورود برای مجرمان سایبری است. این روند منجر به موجی از حملات توسط مهاجمان کم‌مهارت اما با ابزارهای…

۹ دقیقه خواندن
بررسی ۱۲۰۰ تنظیمات MCP در گیت‌هاب: یافته‌های کلیدی و آسیب‌پذیری‌های رایج
آموزش کاربردی

۲۰٪ از تنظیمات عامل‌های هوش مصنوعی دارای حفره‌های امنیتی بحرانی هستند

تجزیه و تحلیل ۱۲۰۰ پیکربندی پروتکل زمینه مدل (MCP) نشان می‌دهد که تمامی آن‌ها دارای آسیب‌پذیری هستند. بیش از ۲۰٪ این موارد شامل مخاطرات بحرانی مانند دسترسی نامحدود به شل (Shell) و…

۸ دقیقه خواندن
ویووز: مدیریت دسترسی اپلیکیشن برای عامل‌های هوش مصنوعی
آموزش کاربردی

چگونه Weavz ردپای حسابرسی تعاملات AI با نرم‌افزارهای تجاری را تضمین می‌کند؟

پلتفرم Weavz با جایگزینی دسترسی‌های نامحدود با توکن‌های محدودشده و گیت‌های تأیید انسانی، لایه‌ای از حاکمیت بر عامل‌های هوش مصنوعی ایجاد کرده است. این سامانه امکان تعامل عامل‌ها با…

۱ دقیقه خواندن
نماینده کنگره: کارکنان از هوش مصنوعی برای نوشتن اصلاحیه بودجه دفاعی استفاده نکرده‌اند

آنا پائولینا لونا استفاده از مدل Claude را برای تدوین قوانین ملی تکذیب کرد

نماینده کنگره آمریکا اعلام کرد کارکنانش تنها برای غلط‌گیری از مدل هوش مصنوعی Claude استفاده کرده‌اند و متن لایحه دفاعی توسط ماشین نوشته نشده است. این شفاف‌سازی پس از انتشار…

۲ دقیقه خواندن۱
کنترل‌گر مدل کاربر: چالش لایه کنترل در BYOM

پشتیبانی از کلیدهای شخصی در Copilot؛ انتقال چالش از انتخاب مدل به مدیریت عملیات

گیت‌هاب کوپایلت اکنون اجازه می‌دهد کاربران با استفاده از کلیدهای شخصی (BYOK)، مدل‌های مختلف و ارائه‌دهندگان خارجی را متصل کنند. این تغییر، اولویت تیم‌های مهندسی را از «بهترین مدل…

۸ دقیقه خواندن