پرش به محتوای اصلی

موضوع

هوش سایه

Unsanctioned AI use inside organizations, governance gap

۲۷۹ مقاله منتشر شده

هوش مصنوعی، همان‌طور که می‌شناختیم، دانشگاه را از بین برده است.

مهارت در ابزارهای هوشمند در برابر مشارکت روشنفکرانه در دانشگاه

یک استاد ارشد دانشگاه استدلال می‌کند که توانایی تولید انبوه مقالات و درخواست‌های پژوهشی توسط هوش مصنوعی، معیارهای سنتی موفقیت آکادمیک را بی‌معنی کرده است. این وضعیت منجر به ایجاد…

۵ دقیقه خواندن
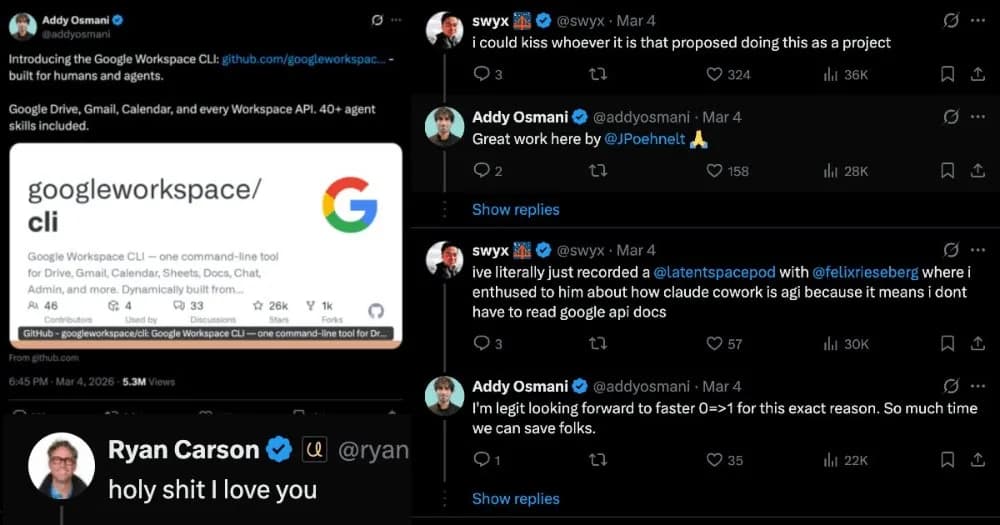
دو ماه پیش به خاطر ساخت Google Workspace CLI از گوگل اخراج شدم. ویروسی شد، در هکر نیوز اول شد و هزاران کاربر جذب کرد. سفری شگ

درون پروندهٔ اخراج مهندس گوگل به دلیل توسعهٔ CLI متن‌باز

یک مهندس گوگل به دلیل توسعهٔ رابط خط فرمان (CLI) متن‌باز برای سرویس‌های Workspace اخراج شد. این توسعه‌دهنده مدعی است ترس مدیریت از توانمندی عامل‌های هوش مصنوعی دلیل اصلی این تصمیم…

۱ دقیقه خواندن۱
هوش مصنوعی سایه‌ای: چالش امنیتی که اکثر سازمان‌ها نمی‌بینند
زندگی با AI

«هوش مصنوعی سایه»؛ حفره‌ای امنیتی که داده‌های سازمانی را به مدل‌های عمومی می‌برد

استفاده کارکنان از ابزارهای AI غیرمجاز در سازمان‌ها، پدیده‌ای به نام «هوش مصنوعی سایه» را ایجاد کرده است. این روند ریسک نشت داده‌های حساس و سرقت مالکیت معنوی را به‌شدت افزایش…

۱ دقیقه خواندن۱
نقش هر کدام چیست؟ توپولوژی‌های تیمی برای پلتفرم عامل‌محور
آموزش کاربردی

مدل Team Topologies بار شناختی را از دوش کاربران در پلتفرم‌های عامل‌محور می‌گیرد

یک چارچوب سازمانی جدید با به‌کارگیری مفاهیم Team Topologies، بار فنی تولید عامل‌های هوشمند را از کاربر تجاری به یک پلتفرم متمرکز منتقل می‌کند. این مدل به تیم‌های غیرفنی اجازه…

۱۲ دقیقه خواندن
ارزیابی امنیتی ۱۱۷,۸۵۴ مهارت عامل هوش مصنوعی: یافته‌های کلیدی

یک‌سوم مهارت‌های رتبه‌بندی‌شدهٔ عامل‌های هوش مصنوعی ناامن هستند

پایش امنیتی بیش از ۱۱۷ هزار مهارت در عامل‌های هوش مصنوعی نشان می‌دهد ۳.۱٪ از ابزارهای بررسی‌شده ناامن‌اند و ۸۲٪ آن‌ها هنوز هیچ بازرسی امنیتی نداشته‌اند. این گزارش هشدار می‌دهد که…

۴ دقیقه خواندن۱
حکمرانی هوش مصنوعی عامل‌محور از لایه محتوا آغاز می‌شود
آموزش کاربردی

۹۷٪ شرکت‌ها عامل‌های هوشمند را بدون نظارت بر داده‌ها مستقر کردند

اکثر سازمان‌ها عامل‌های هوشمند را بدون لایه‌ی نظارتی بر داده‌های ورودی مستقر می‌کنند. طبق گزارش MuseDAM، نبود «حاکمیت لایه‌ی محتوا» باعث می‌شود عامل‌ها در مقیاس وسیع از دارایی‌های…

۷ دقیقه خواندن
چرا زیرساخت امنیتی شما هرگز نمی‌توانست آن را پیش‌بینی کند

معماری Forge-AI لایه‌های امنیتی مدرن را با شبیه‌سازی رفتار توسعه‌گر دور می‌زند

تحلیل فنی معماری Forge-AI نشان می‌دهد که عامل‌های هوشمند می‌توانند با تقلید از جریان کاری برنامه‌نویسان، از سیستم‌های AV، EDR و Zero Trust عبور کنند. این تهدیدات با استفاده از…

۹ دقیقه خواندن
مجوز سازمانی: OAuth بدون دخالت دستی برای MCP

«کنترل متمرکز»؛ راهکار MCP برای تسهیل دسترسی کاربران به ابزارها

پروتکل زمینه مدل (MCP) افزونه مدیریت متمرکز احراز هویت را تثبیت کرد. اکنون سازمان‌ها می‌توانند دسترسی کاربران به ابزارهای هوش مصنوعی را به‌صورت متمرکز کنترل کنند و کاربران با…

۵ دقیقه خواندن۲
آزمایش مزایای حمایت‌شده ناشناس برای جلسات کدنویسی هوش مصنوعی
آموزش کاربردی

BuilderPerks مدل جدیدی برای توزیع ابزارهای توسعه‌دهندگان بدون دسترسی به کد

ابزار جدید BuilderPerks روشی را برای ارائه پیشنهادهای تجاری در محیط کدنویسی آزمایش می‌کند که در آن هیچ‌کدام از داده‌های حساس یا پرامپت‌های کاربر برای شناسایی نیازها استفاده…

۱ دقیقه خواندن۲
آسیب‌پذیری بحرانی Copilot امکان سرقت کد دو عاملی کاربران را برای هکرها فراهم کرد

۲ مسیر نفوذ SearchLeak برای استخراج اطلاعات حساس از کوپایلوت

پژوهشگران حفره‌ای امنیتی به نام SearchLeak کشف کردند که امکان سرقت کدهای تأیید دو مرحله‌ای و ایمیل‌های داخلی کاربران مایکروسافت کوپایلوت را فراهم می‌کند. این اکسپلویت با استفاده…

۲ دقیقه خواندن