تصور کنید یک کلاهبردار حرفهای از ۱۰ حساب مختلف استفاده میکند، اما همهی آنها به یک دستگاه موبایل متصلاند؛ در سیستمهای سنتی، این ارتباطات پیچیده اغلب نادیده گرفته میشوند. برای مقابله با این الگوها، ابزاری به نام GraphSentinel در ۲۳ سپتامبر ۲۰۲۶ و در جریان هکاتون HHGOA معرفی شد تا شفافیت را به قلب شناسایی کلاهبرداری بازگرداند.
بیشتر کلاهبرداریهای مدرن در تکتک تراکنشها دیده نمیشوند، بلکه در روابط میان آنها نهفتهاند. در حالی که پایگاهدادههای SQL با تحلیل این پیوندهای چندلایه دستوپنجه نرم میکنند، پایگاهدادههای گراف (Graph Databases) — شبیه به یک نقشه شبکهای که بهجای لیستهای خشک، روی «رابطهها» تمرکز دارد — میتوانند حلقههای کلاهبرداری را تنها با یک پرسوجو شناسایی کنند.
همانطور که در تحلیلهای پیشین ما دربارهی امنیت مدلهای زبانی اشاره کردیم، حذف «جعبه سیاه» در تصمیمات حساس حیاتی است. طبق مستندات این پروژه، معماری GraphSentinel بر پایه یک لایه ارکستراسیون Node.js است که سه جزء کلیدی را به هم متصل میکند:
- TigerGraph: یک پایگاهداده گراف که مشتریان، کارتها و دستگاهها را نقشهبرداری میکند تا الگوهای مشکوک را بیابد.
- لایه سیاست قطعی (Deterministic Policy Layer): موتور قوانینی که نتایج گراف را بدون حدسزنیهای مدلهای یادگیری ماشین به یک امتیاز احتمال تبدیل میکند تا هر نتیجه قابل حسابرسی باشد.
- Gemini LLM: یک مدل زبانی بزرگ (LLM) — مثل کتابخانهداری که میلیاردها صفحه را خوانده و حالا با همان لحن جواب میدهد — که شواهد ساختاریافتهی گراف را به توضیحات سادهی انگلیسی برای تحلیلگران انسانی ترجمه میکند.
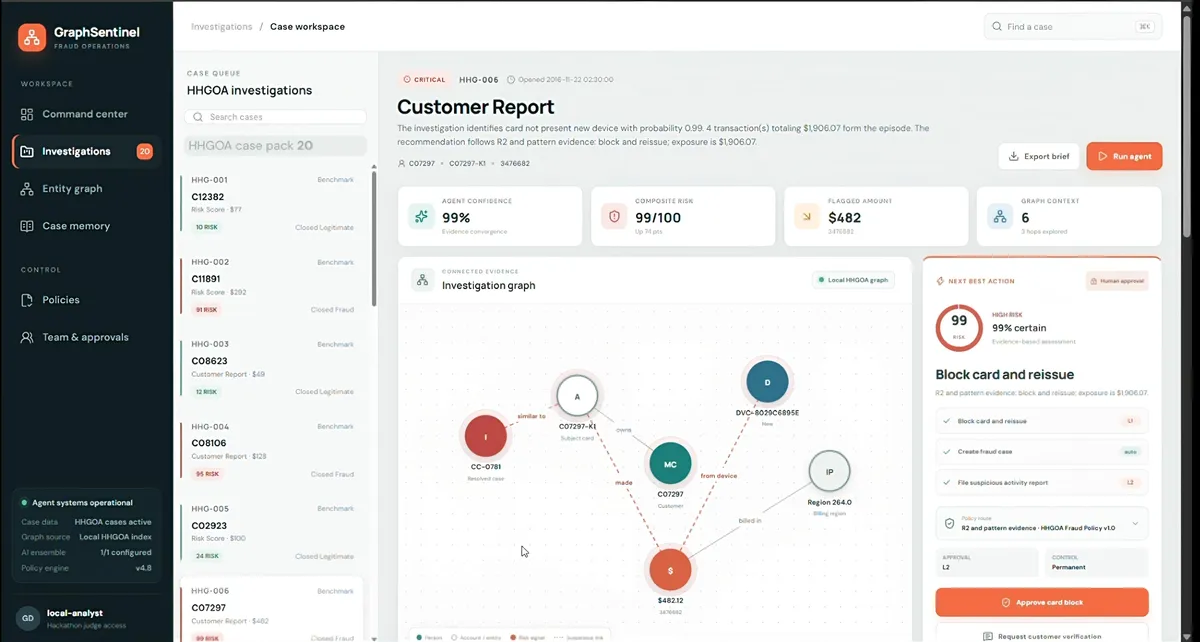
به گزارش تیم توسعهدهنده، هر پروندهی بررسیشده یک خروجی JSON تولید میکند که شامل امتیاز احتمال کلاهبرداری، اقدامات پیشنهادی و ردپای کامل شواهد است. این دادهها در یک داشبورد عمومی نمایش داده میشوند تا داوران یا تحلیلگران بتوانند استدلال لایه سیاست و توضیحات Gemini را بهصورت موازی بررسی کنند.
با جداسازی مرحلهی جمعآوری شواهد (TigerGraph) از استدلال (لایه سیاست) و توضیح (Gemini)، این سیستم نقش هوش مصنوعی را از یک تصمیمگیرندهی یکجانبه به یک موتور توصیهگر تغییر داده است که برای نهایی شدن، به تایید انسان نیاز دارد.
تیم سازنده قصد دارد در گامهای آتی، سیستم را از ۲۰ مورد نمونهی اولیه به دادههای تراکنشی واقعی گسترش دهد. همچنین برای کاهش مثبتهای کاذب (False Positives)، آستانههای سیاستها را سختگیرانهتر کرده و سیستم ثبت وقایع (Audit Logging) را برای مراحل تایید انسانی پیادهسازی میکنند.
گام بعدی شما
- بررسی مخزن گیتهاب پروژه برای درک تفاوت پیمایشهای گراف در برابر Joinهای بازگشتی در SQL.
- تست دموی آنلاین برای مشاهده نحوه تبدیل دادههای ساختاریافته گراف به زبان طبیعی توسط Gemini.
- مطالعه مستندات TigerGraph برای پیادهسازی مدلهای شناسایی رابطه در دادههای مالی.
اما قدرت واقعی این سیستم در مقیاس صنعتی به سختافزارهای پردازشی وابسته است — به تحلیل ما دربارهی بهینهسازی استنتاج در مراکز داده مراجعه کنید.



گفتگو