یک پیکربندی اشتباه در محیط ابری، اغلب تنها سد میان یک شرکت و یک نشت دادهی فاجعهبار یا جریمههای نظارتی چندمیلیون دلاری است. برای جلوگیری از این پیامدهای ویرانگر، لویی چیانگ هائو (Loi Chiang Hao) ابزاری به نام ClashGuard توسعه داده است؛ یک عامل داوری تضادهای امنیتی و انطباق بهصورت خودمختار که انطباق ابری را نه به عنوان یک مسئلهی سادهی جستوجوی متنی، بلکه به عنوان یک چالش پیمایش گراف (Graph-Traversal) میبیند.
این سیستم که برای چالش Sanity (مسیر اول) طراحی شده، از Sanity Content Lake و قابلیت رمزگشایی گراف GROQ (از طریق عملگر ->) استفاده میکند تا اصطکاک میان نهادهای نظارتی متضاد و اهداف زیرساختی را مدیریت کند. در دنیای واقعی، معماران ابر اغلب با «پارادوکس انطباق» روبرو هستند؛ وضعیتی که در آن راهنمای رسمی سازنده (Vendor) برای افزایش کارایی و عملکرد، تنظیماتی را پیشنهاد میدهد، در حالی که نهادهای نظارتی همان تنظیمات را یک آسیبپذیری بحرانی علامتگذاری میکنند. این اصطکاک باعث ایجاد شکافی خطرناک در محیطهای عملیاتی (Production) میشود، جایی که توسعهدهندگان مجبورند بین پایداری عملیاتی و موفقیت در بازرسیهای امنیتی یکی را انتخاب کنند.
بحران معماری
در مهندسی ابر در سطح عملیاتی، معماران DevOps و افسران انطباق امنیتی در وضعیت اصطکاک دائمی زندگی میکنند. مستندات رسمی سازندگان اغلب یک الگوی پیکربندی را برای مقیاسپذیری عملیاتی توصیه میکنند، در حالی که چارچوبهای نظارتی دقیقاً همان الگو را به عنوان یک آسیبپذیری سطح ۱ بحرانی (Level-1 Critical) شناسایی میکنند.
به گزارش لویی چیانگ هائو در وبسایت dev.to، دستیارهای هوش مصنوعی سنتی بر پایه تولید بازیابیافزا (RAG) عمل میکنند. این سیستمها از بردار معنایی (Vector Embeddings) استفاده میکنند تا از طریق شباهت کسینوسی (Cosine Similarity)، متونی را بیابند که از نظر معنایی مشابه هستند. اما مشکل اینجاست که جستوجوی برداری نمیتواند تفاوت بین یک مجوز «توصیه شده» و یک ممنوعیت «اکید» را تشخیص دهد، زیرا هر دو مورد دربارهی یک موضوع واحد صحبت میکنند و در فضای برداری نزدیک به هم قرار میگیرند.
وقتی یک مدل زبانی بزرگ (LLM) دو متن متضاد اما معتبر را در پنجره متنی (Context Window) خود دریافت میکند، بدون اینکه جهتمندی رابطهای صریحی وجود داشته باشد، اغلب دچار توهم (Hallucination) شده و سعی میکند یک «سازش» یا راه حل میانی ابداع کند. این چالش نشان میدهد که چرا در سیستمهای حساس، تکیه بر پرامپتینگ به تنهایی برای تضمین اجرای دقیق قوانین ناکافی است و نیاز به ساختارهای سختگیرانهتری است. برای مثال، مدل ممکن است به اشتباه به توسعهدهنده اطمینان دهد که یک باکت S3 عمومی امن است چون AWS آن را توصیه کرده است، که این منجر به یک تخلف امنیتی شدید میشود؛ یا برعکس، ممکن است با ادعای اینکه یک ابزار شبکهای ضروری ممنوع است، روند توسعه را فلج کند.
معماری مبتنی بر گراف
ClashGuard جستوجوی برداری تخت را با Sanity Content Lake و رمزگشایی گراف GROQ جایگزین کرده است. به جای حدس زدن روابط، این عامل از یک یال جهتدار به نام conflictsWith استفاده میکند تا قوانین متضاد را صراحتاً به یکدیگر متصل کند. این ساختار تضمین میکند که عامل نیازی به حدس زدن تضاد بین دو قانون ندارد؛ زیرا «دریاچه محتوا» (Content Lake) از پیش این تضاد را میشناسد.
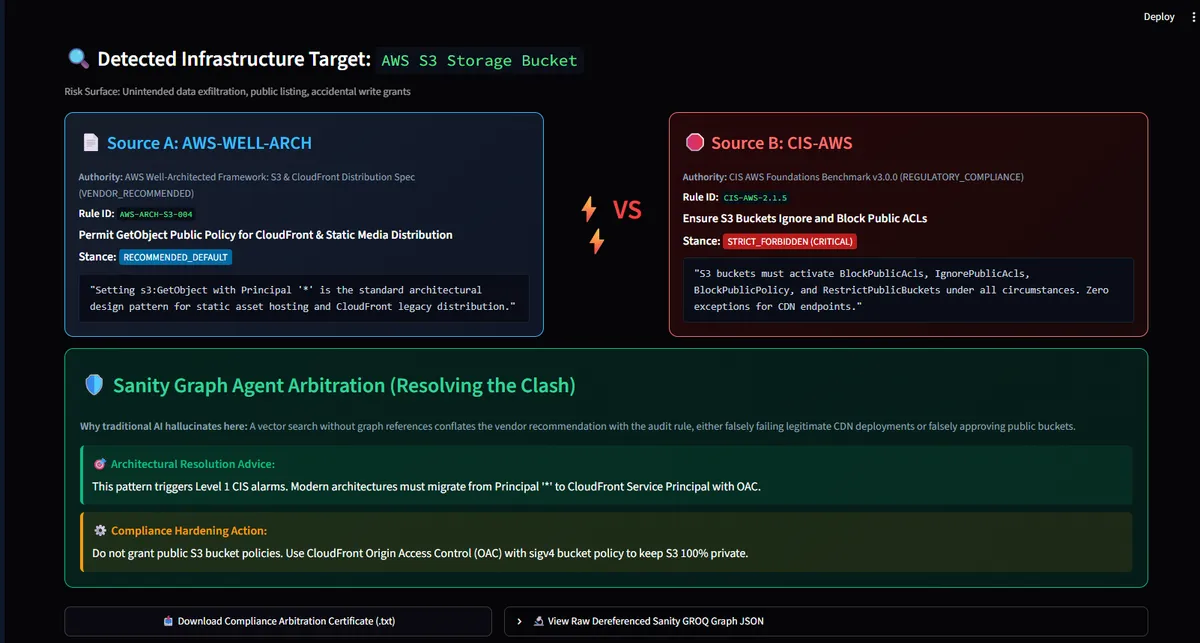
این سیستم دامنه انطباق را از طریق سه طرحواره (Schema) متمایز مدل میکند:
- منبع مرجع (Authority Source): نهاد صادرکننده و سطح حاکمیتی آن را ردیابی میکند. این بخش شامل نام کامل (مثلاً CIS AWS Foundations Benchmark v3.0.0)، نوع مرجع (
authorityTypeکه میتواند REGULATORY_COMPLIANCE، VENDOR_RECOMMENDED یا COMMUNITY_LINTER باشد)، یک امتیاز سختگیری (strictnessScoreبین ۰ تا ۱۰۰) برای کالیبره کردن ریسک، و یک اصل محوری (coreTenet) مانند «بهحداقلرساندن مطلق محیط پیرامونی» در مقابل «توزیع جهانی رسانه» است. - منبع ابری (Cloud Resource): مرز زیرساختی مورد ارزیابی را تعریف میکند. این شامل نام هدف (مانند AWS S3 Storage Bucket)، شناسه فنی نوع منبع (
resourceKindمانندaws_s3_bucketیاkubernetes_pod) و بردارهای حمله مرتبط با سطح ریسک (riskSurface) است. - قانون انطباق (Compliance Rule): هسته رابطهای است که ادعای اتمیک انطباق را نمایندگی میکند. این بخش شامل شناسه قانون (
ruleIdمانند CIS-AWS-2.1.5)، متن دقیق و تغییرناپذیر الزام (verbatimRequirement) و وضعیت حکم (verdictStanceکه بین STRICT_FORBIDDEN یا CONDITIONALLY_ALLOWED است) میباشد. این طرحواره از ارجاعات (->) برای اتصال به منبع و منبع مرجع، و از آرایهای از ارجاعات ([]->) از طریقconflictsWithبرای اشاره مستقیم به قوانین متضاد استفاده میکند.
حل تضاد در دنیای واقعی
ClashGuard تضادهای پرخطری را مدیریت میکند که معمولاً خط لولههای DevOps را متوقف میکنند. این عامل با اسکن الگوهای AST در فایلهای Terraform HCL یا Kubernetes YAML و اجرای پیمایشهای چندگانه (Multi-hop) در GROQ، موارد زیر را تحلیل میکند:
- تضاد الف: دسترسی عمومی باکت S3 در مقابل استاندارد CIS AWS 2.1.5: چارچوب Well-Architected AWS و ماژولهای استاندارد Terraform CloudFront پیشنهاد میکنند که ارائه داراییهای استاتیک از طریق یک سیاست باکت عمومی
s3:GetObject(با Principal = "*") الگوی بهینهای برای عملکرد است. با این حال، استاندارد CIS AWS Foundations Benchmark v3.0.0 (بخش 2.1.5) اکیداً اجرایBlockPublicAcls،IgnorePublicAcls،BlockPublicPolicyوRestrictPublicBucketsرا بدون هیچ استثنایی برای مبدأهای CDN الزامی میکند. نقض این قانون باعث ایجاد یک حادثه بحرانی (CRITICAL) در AWS Security Hub میشود. - تضاد ب: DaemonSetهای CNI در کوبرنتیز در مقابل استاندارد CIS Kubernetes 5.2.4: زیرساختهای شبکهای هسته مانند Cilium، Calico یا kube-proxy باید با تنظیم
hostNetwork: trueاجرا شوند تا برنامههای eBPF بتوانند به رابطهای شبکه فیزیکی میزبان (eth0) متصل شوند. در مقابل، استاندارد CIS Kubernetes Benchmark v1.8.0 (بخش 5.2.4) مقدارhostNetwork: trueرا به عنوان یک بردار ریسک بالا برای خروج از کانتینر (Container Breakout) رتبهبندی میکند، زیرا به مهاجمان اجازه میدهد ترافیک loopback میزبان را بازرسی کرده و به سرویسهای محلی kubelet حمله کنند. - تضاد ج: پایگاه داده تحلیلی دوردست در مقابل الزام 1.3.1 استاندارد PCI-DSS 4.0: مشخصات
terraform-aws-modules/rdsاجازه میدهد کهpublicly_accessible = trueباشد، به شرطی که با یک Security Group که دسترسی ورودی را به CIDRهای مورد اعتماد BI (مانند Tableau یا Looker) محدود میکند، جفت شود. اما استاندارد PCI-DSS v4.0 (الزام 1.3.1) هرگونه اتصال مستقیم اینترنتی ورودی یا خروجی به اجزای پایگاه داده که دادههای دارنده کارت را ذخیره میکنند، مطلقاً ممنوع کرده و جداسازی فیزیکی VPC در زیرشبکههای خصوصی (Private Subnets) را الزامی میکند.
پیادهسازی فنی از طریق GROQ
برای حل این تضادها، ClashGuard از یک پرسوجوی واحد و بهینه GROQ استفاده میکند تا از منبع مورد ارزیابی به قانون اصلی پیمایش کند، مرجع صادرکننده آن را گسترش دهد و تمام گرههای متضاد را رمزگشایی کند. این فرآیند در سمت سرور و در یک فراخوانی سریع API رخ میدهد و از تأخیرهای ناشی از JOINهای متعدد در SQL یا درخواستهای شبکهای تودرتو در لایه اپلیکیشن جلوگیری میکند.
این پرسوجو بهطور خاص هدف [_type == "complianceRule" && defined(conflictsWith)] را قرار میدهد تا verbatimRequirement (متن الزام)، enforcementLevel (سطح اجرا) و reconciliationAdvice (توصیه برای مصالحه) را برای هر دو قانون اصلی و قوانین متضاد استخراج کند.
سپس عامل یک پنل مقایسهای ارائه میدهد که ادعای سازنده، بازرسی نظارتی و یک مسیر اصلاحی معماری مستدل را نمایش میدهد. برای تضاد S3، عامل پیشنهاد میکند که از Principal عمومی به CloudFront Origin Access Control (OAC) مهاجرت شود. همچنین یک گواهینامه انطباق SOC قابل دانلود تولید میکند که حاوی هشهای تراکنش و لینکهای مرجع به عنوان مستندات قابل تأیید است.
تغییر حقیقت بنیادین در هوش مصنوعی
این رویکرد فرض بنیادی هوش مصنوعی در امنیت سایبری را تغییر میدهد. با انتقال از جستوجوی احتمالی به محتوای ساختاریافته، عامل از حدس زدن دست میکشد. این سیستم با سیاستهای انسانی به عنوان یک گراف صریح از اسناد ارجاعشده برخورد میکند. این تغییر رویکرد در واقع پاسخی به شکستهای مدلهای انطباق ایستای AI در مدیریت عاملهای خودمختار است که در محیطهای پویا کارایی ندارند.
برای متخصصان، این بدان معناست که AI از یک دستیار گفتگو به یک حسابرس قابل تأیید تبدیل میشود. ریسک «سازشهای توهمی» حذف شده است زیرا منطق توسط توپولوژی گراف کنترل میشود، نه وزنهای مدل زبانی. در محیطهایی که یک اشتباه میتواند یک ریسک وجودی (Existential Risk) باشد، «جعبه سیاه» بردارهای معنایی یک مسئولیت غیرقابل قبول است. این مدل از رویکرد TrustGraph برای پر کردن شکافهای حاکمیتی در عاملهای خودمختار الهام گرفته تا اعتماد را از طریق ساختارهای گرافیکی جایگزین تأییدیههای ساده کند.
توسعهدهندگان اکنون میتوانند این منطق را با استفاده از شناسه پروژه عمومی Sanity (1rqqy3g5) و مجموعه داده production آزمایش کنند. نقطه انتهایی (Endpoint) زنده پرسوجوی GROQ به داوران و ارزیابان اجازه میدهد تا توپولوژی ارجاعات و تغییرات مستندات را مستقیماً از طریق API عمومی Sanity تأیید کنند.
گام بعدی شما
- اگر از Terraform استفاده میکنید، قوانین CIS Benchmark را به صورت گراف مدل کنید تا تضادها را پیش از استقرار شناسایی کنید.
- بررسی کنید که آیا ابزارهای RAG فعلی شما در مواجهه با مستندات متضاد، دچار توهم یا «سازشهای اشتباه» میشوند یا خیر.
- برای کاهش نرخ خطا در زیرساختهای حساس، از مدلهای استدلالی که بر پایه گرافهای دانش (Knowledge Graph) هستند استفاده کنید.
اما داستان سختافزاری این تحول حتی شگفتانگیزتر است — به تحلیل ما دربارهی تراشههای Blackwell مراجعه کنید.



گفتگو